Connexion
Si vous n’avez pas encore de compte, cliquez sur Créer un compteDevenir adhérent
Certains articles ne sont plus disponibles. Votre panier a été mis à jour

Ce code de discount ne peut pas être utilisé ensemble avec d'autres offres promotionnelles ou de discount
Votre panier est vide
Sale price EUR €5.43 Regular price EUR €10.86
OU
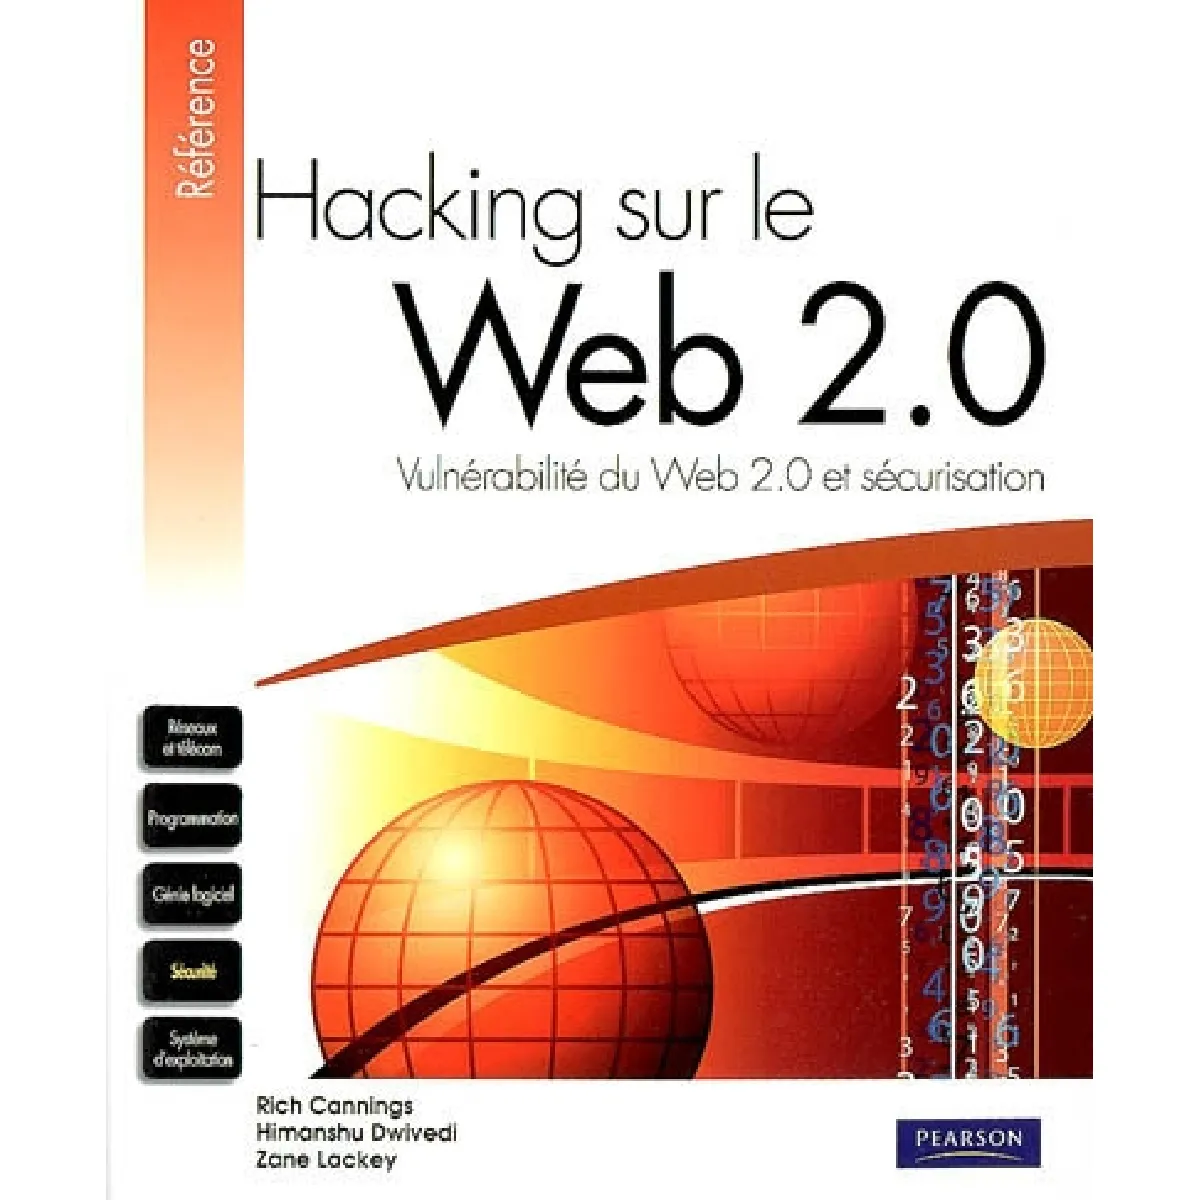
Quatrième de couverture : Hacking sur le Web 2.0 Vulnérabilité du Web 2.0 et sécurisation Protégez votre architecture Web 2.0 contre la dernière vague de cybercriminalité À l'heure du Web 2.0 et des interfaces utilisateurs dynamiques, complexes et très réactives, comment allier facilité d'usage et sécurité des sites Internet ? Cet ouvrage, écrit par des experts en sécurité informatique sur Internet, dresse un panorama des différentes attaques et vulnérabilités auxquelles sont exposés les sites interactifs et explique comment s'en protéger. Vous apprendrez comment éviter des attaques par injection et débordement de tampons (buffer overflow), corriger des failles dans les navigateurs et leurs greffons (plug-ins), et sécuriser des applications AJAX, Flash, et XML. Ces conseils s'appuient sur des études de cas concrets illustrant les faiblesses des sites de réseaux sociaux, les méthodes d'attaque provoquant l'affichage de code douteux (XSS), les vulnérabilités des migrations, et les défauts d'Internet Explorer 7. « Cet ouvrage mentionne précisément les types d'attaques menaçant quotidiennement les sites du Web 2.0, et ses auteurs proposent des conseils solides et concrets pour identifier et détourner ces dangers. » Max Kelly, directeur senior de la sécurité chez Facebook
Biographie de l'auteur : Rich Cannings est ingénieur senior de sécurité des systèmes d'information (SI) chez Google. Himanshu Dwivedi, auteur de plusieurs livres sur le sujet, a co-fondé iSEC Partners, organisation de sécurité des SI. Zane Lackey est consultant senior en sécurité chez iSEC Partners.
Commentaire